Akamai는 글로벌 클라우드 및 사이버보안 기업으로, 분산 클라우드 인프라와 보안 기술을 기반으로 기업의 애플리케이션과 데이터를 보호하고 안정적인 디지털 서비스를 지원합니다.
Akamai Guardicore Segmentation
재품개요
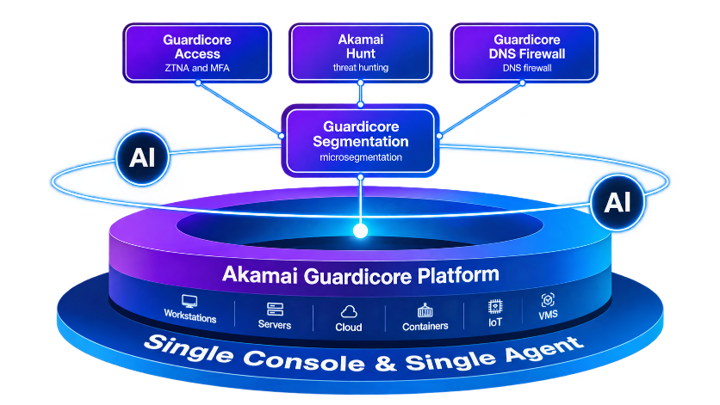
Akamai Guardicore는 Micro-Segmentation을 기반으로 네트워크와 워크로드를 세분화하고, 내부에서 발생하는 위협의 확산을 차단하는 Zero Trust 보안 솔루션입니다.
기존 경계 중심의 보안만으로는 침해 이후 내부 시스템 간 이동을 효과적으로 통제하기 어렵습니다. Guardicore는 애플리케이션, 프로세스, 사용자, IP, FQDN 등 다양한 속성을 기반으로 세밀한 보안 정책을 적용하여 경계 내부까지 보안 영역을 확장합니다.
Guardicore 솔루션 개념
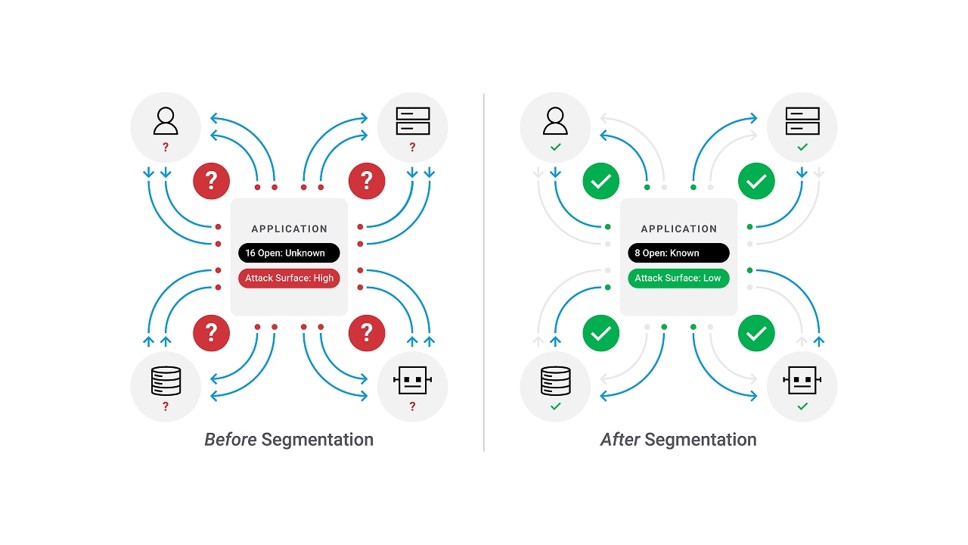
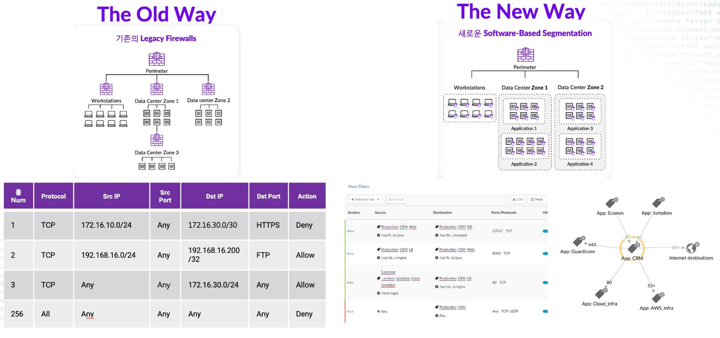
Guardicore는 물리적·가상 방화벽 중심의 네트워크 분리 방식에서 벗어나 Software-Based Segmentation을 통해 세밀한 보안 정책을 제공합니다.
Application, Process, User, FQDN 등의 속성을 기반으로 보안 정책을 적용할 수 있으며, 네트워크 구조를 변경하지 않고도 세분화된 보안 환경을 구축할 수 있습니다.
• Visibility
전체 네트워크의 통신 흐름과 애플리케이션·프로세스 수준의 가시성 확보
• Enforcement
Label 기반 정책을 통해 업무 단위의 논리적 망 분리 및 접근제어
• Operations
자동화된 정책 생성과 Label 관리로 보안 운영 간소화
도입의 필요성
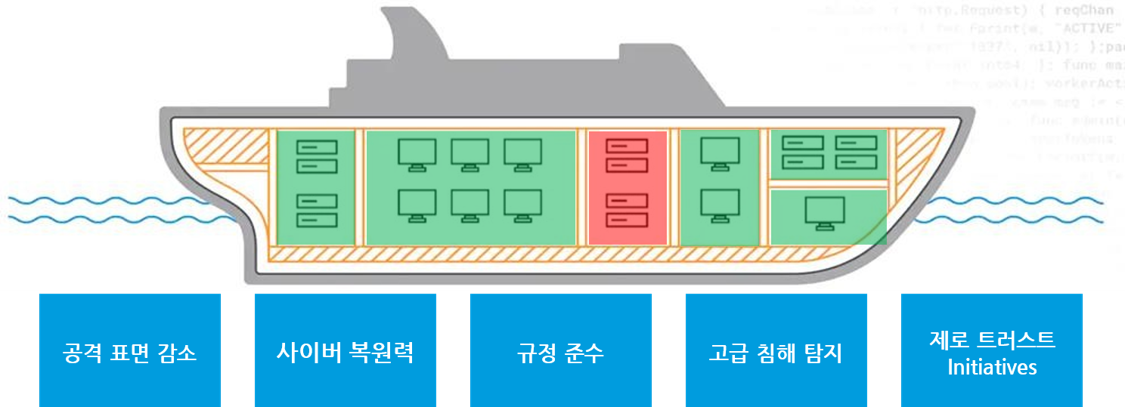
랜섬웨어 및 내부 확산 위협 대응
경계 내부 보안 강화
제로 트러스트 아키텍처 구현
복잡한 인프라 환경의 통합 보안
주요기능
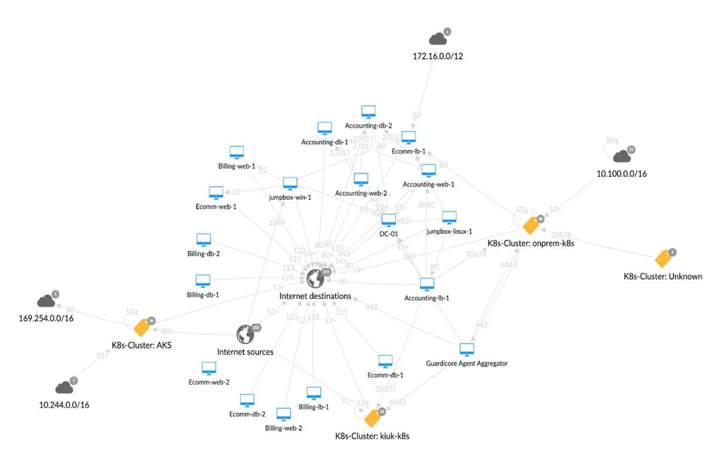
01 | 관리자 정책 설정이 필요 없는 Contextual Visibility |
관리자 정책을 설정하지 않아도 네트워크의 통신 관계를 자동으로 파악하고 Visibility Map 생성
네트워크에 대한 통합 View 관리
Agent ↔ Agent / Agentless ↔ Agentless
Application Process Layer 가시성 지원
IP Address + Port 기반 Layer 4 가시성 wldnjs
02 | 소프트웨어 정의 경계 기반의 논리적 망 분리 (PolicyEnforcement) |
Label 기반의 세분화된 보안 정책을 적용하여 서버와 애플리케이션 간의 불필요한 통신을 통제
Label 기반 보안 정책 지원
수십, 수백 개 정책의 원클릭 생성과 빠른 보안 대응
자동 Rule 생성으로 설정 오류 제거
신속한 AI 보안 정책 설정 지원
03 | 간소화된 Operations |
복잡한 네트워크 환경에서도 자산과 환경 정보를 기반으로 Label을 자동 생성, 이를 보안 정책과 연계하여 운영
Label 정보 기반의 Visibility Map 자동 생성
IP Subnet Dynamic Label 설정 지원
Host Name Dynamic Label 설정 지원
자동화된 AI Label 설정 지원
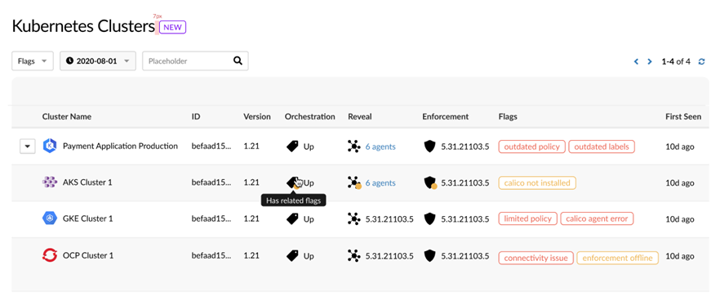
Orchestration 연동 지원